1 / 2
先确认再改动
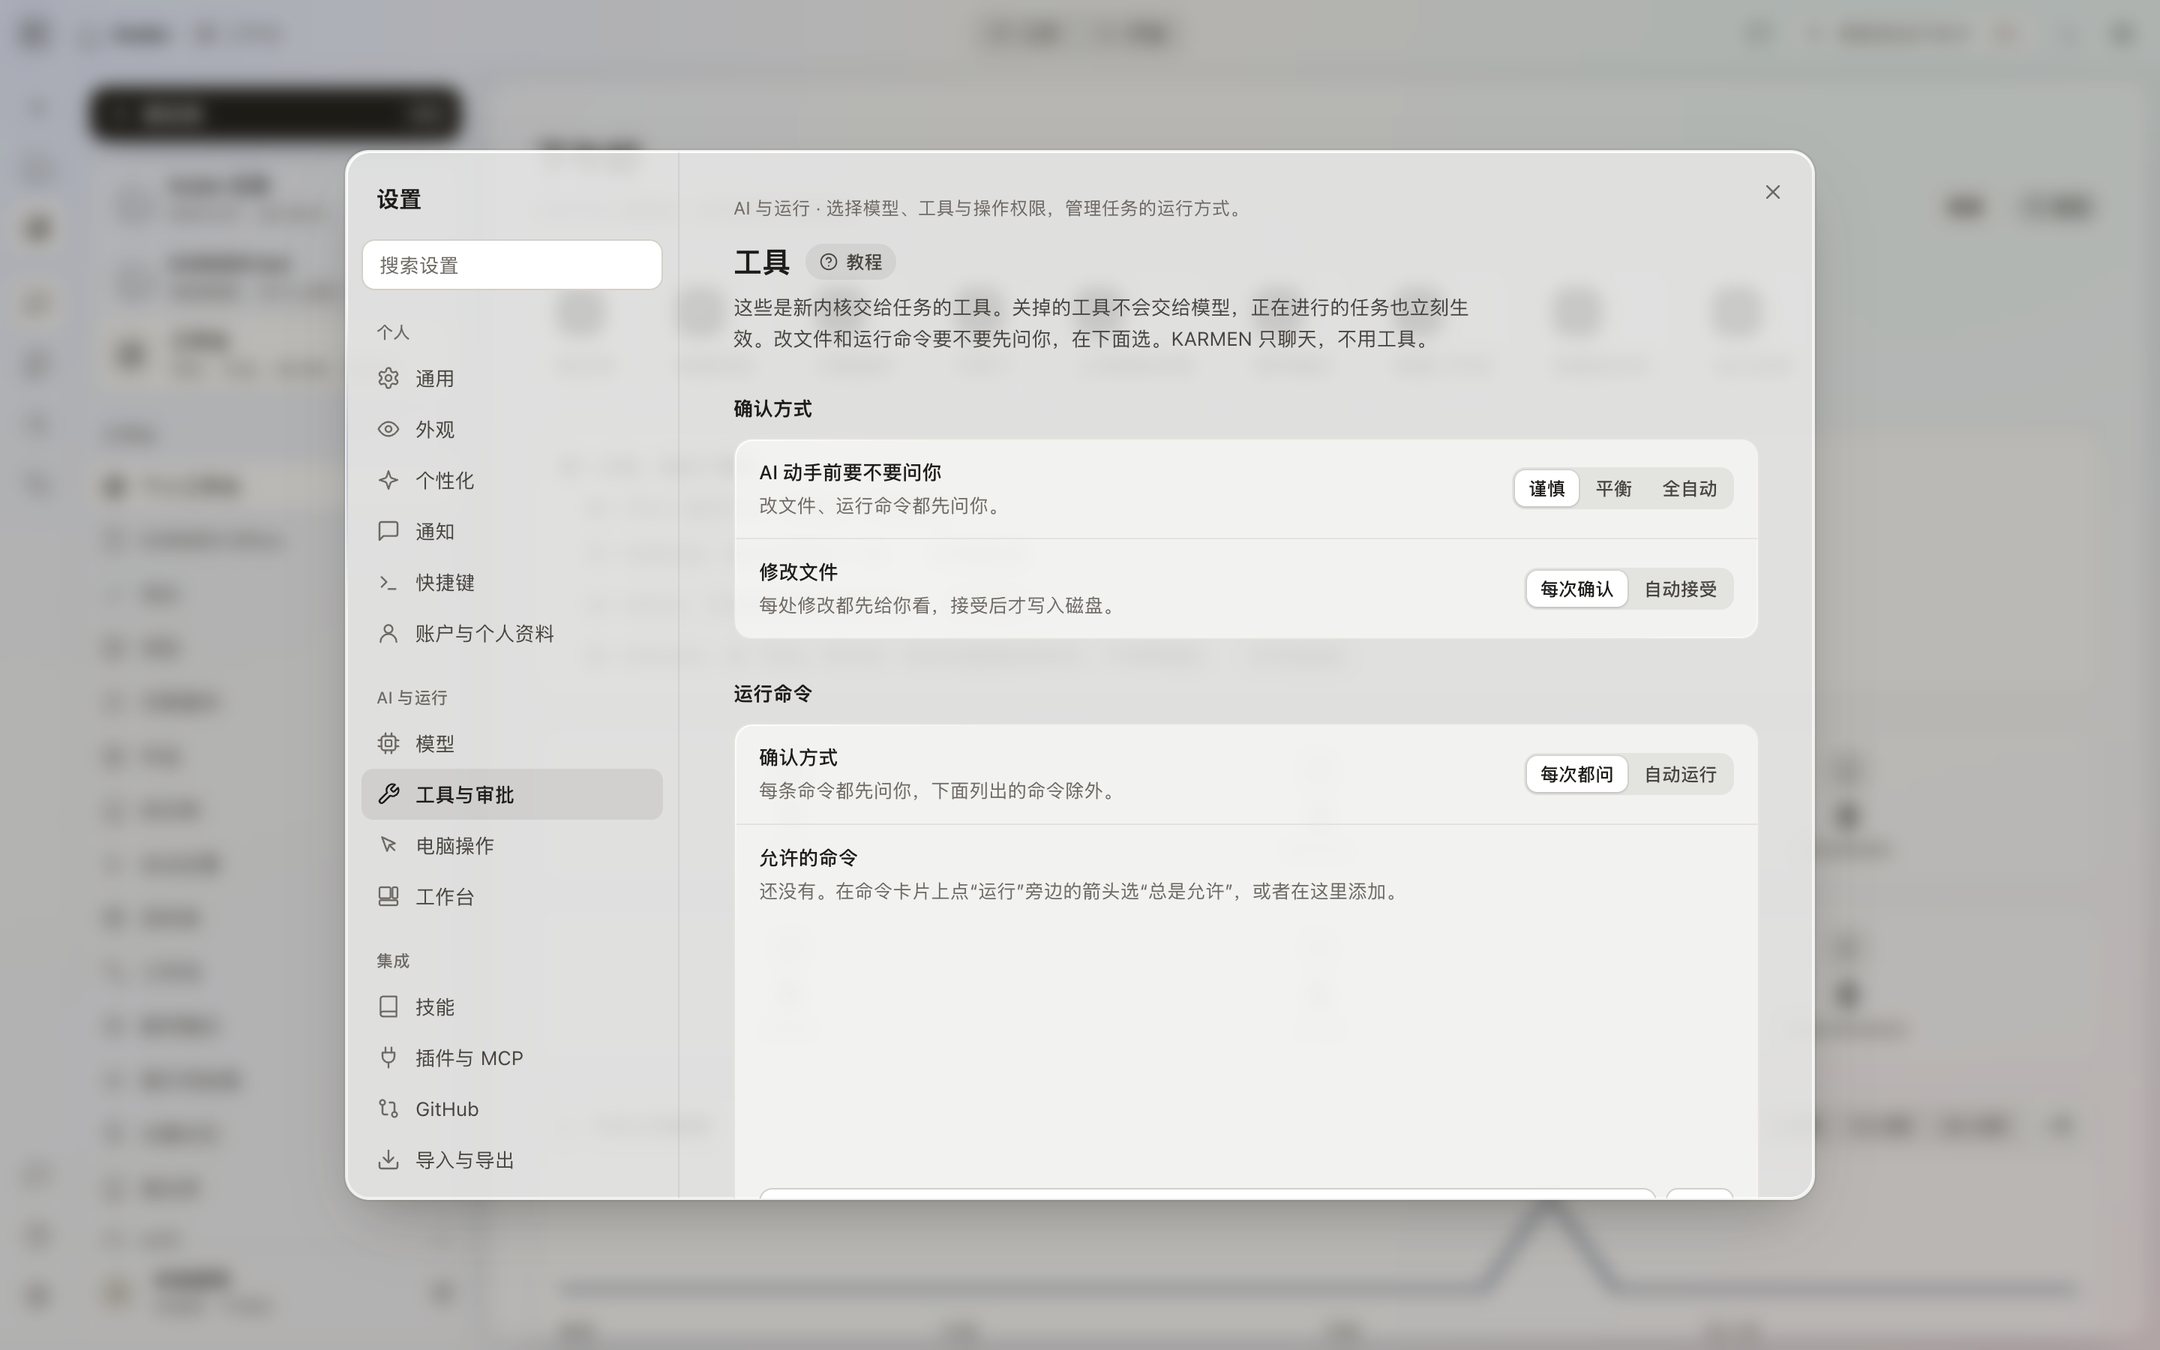
写入或修改文件之前展示对比,点“接受”才写入。运行命令默认展示完整命令并询问。删除、提权、磁盘操作、关机重启、强制推送和改写 git 历史,以及 .env 和密钥文件,无论怎么设置都会先问。等待确认最长 30 分钟,超时视为拒绝。
只在本机开口
界面只监听 127.0.0.1,并拒绝其他网站发起的请求。内核每次启动重新生成令牌,令牌文件只允许当前系统用户读取。没有令牌就不能调用内核。
密钥留在本机
模型密钥用 AES-256-GCM 加密保存,加密所用的密钥文件只允许当前用户读取。界面不显示密钥的任何部分。不从环境变量或 .env 读取模型密钥。目前尚未接入 macOS 钥匙串或 Windows 凭据管理器。
工作范围有边界
每个任务只在你指定的文件夹里工作。可以改成询问或计划,只读。也可以在“工具”页关掉某个工具,立即生效。KARMEN bot 目前只聊天,不使用工具。
电脑操作默认关闭
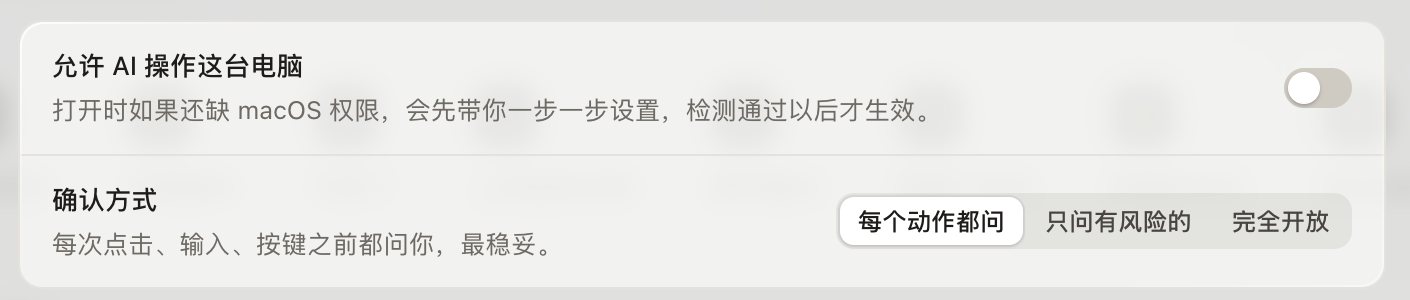
打开后才能截屏、点击和输入。默认每个动作都问。屏幕顶部有停止按钮,也可以按 ⌃⌥⌘. 紧急停止。截图只发给你选的模型服务。
网页不进内网
读取网页时只允许公网的 http 和 https,拒绝本机和局域网地址。模型接口地址也不能带账号或密码。
安装包本身没有代码签名,那是部署安全里写的另一件事。确认机制不会因为安装包未签名而自动放宽。
三档分别放过什么
谨慎:改文件问,命令也问。平衡:任务文件夹里的修改直接写入,命令仍问。全自动:两类都直接执行。三档都不自动放过删除、提权、磁盘、关机重启、强制推送、改写历史、把内容交给 shell、.env 和密钥文件。
模型申请切换工作模式时先问你。问你的选项卡 60 秒不答,会先按自己的判断继续,你之后还能补充。这些规则写在本机,不随公开接口改变。